核心结论:报告把香港写成攻击节点,独立站被引用仍靠可核对的官方网站
近月多份网络安全研究报告,把香港描述为人工智能(AI)网络攻击基础设施的重要据点。工具、受害者和操作者不同,却多次部署在香港网络。随着AI降低自动化攻击门槛,当地托管环境也正成为威胁情报追踪的焦点。
对出海团队而言,这不是询盘预测,也不是说每座独立站都已被入侵,而是指出当地托管网络正变成攻击链中的实际操作节点。海外买家越来越多会先问ChatGPT、Gemini。AI搜索优化(GEO)和独立站SEO,靠的仍是可核对的产品页、证书和联系方式。若不清楚独立站和询盘邮箱托管在哪里、公网还开着哪些测试页或旧站,买家就难以判断该引用哪一版。
哪些点和独立站有关?
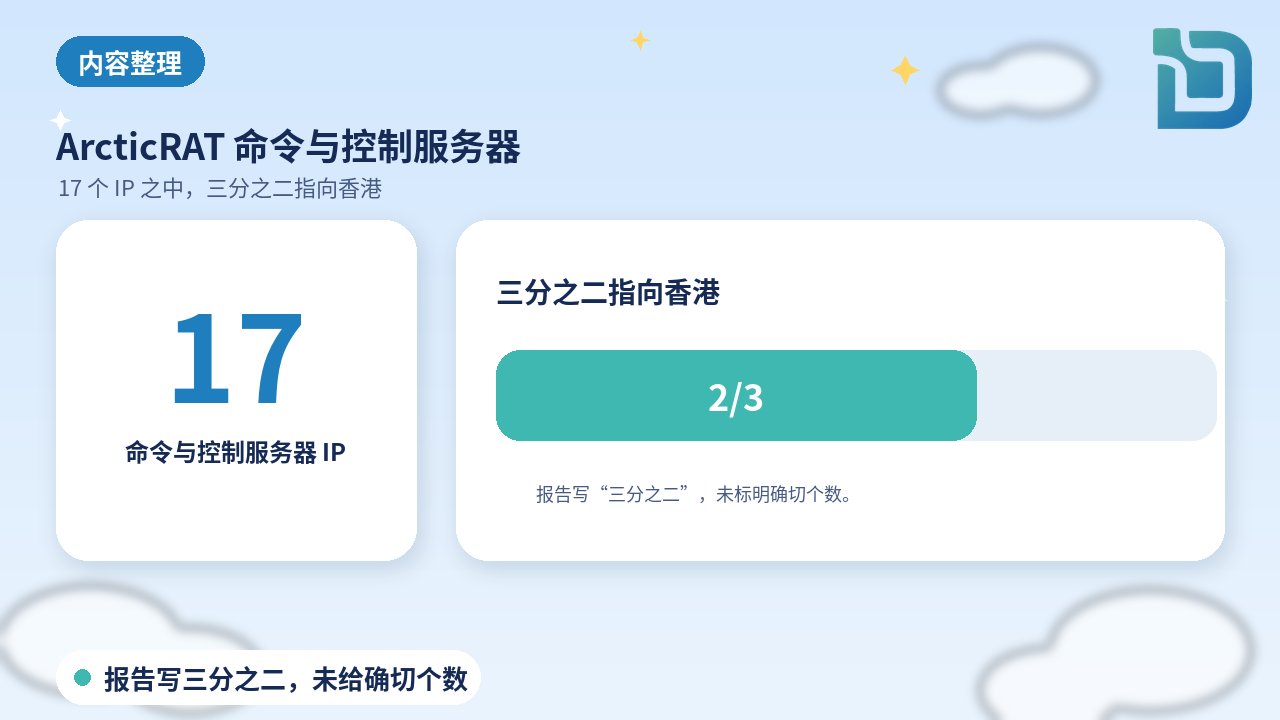
移动安全公司 Zimperium 日前公布安卓(Android)远程控制木马 ArcticRAT 调查报告:恶意程序使用的 17 个命令与控制服务器 IP 中,三分之二指向香港。其特征是用AI快速筛选高价值内容,并把 xAI 的 Grok 接入被窃数据处理,以识别银行、加密货币及交易应用。
软件公司 Elastic 近日确认,一个托管于香港本地网络的 IP 运行开源AI攻防平台 CyberStrikeAI;9月30日至10月16日期间,使用 8 个亚马逊 AWS 身份凭证进入 4 个账户,产生 78 个安全警报,并曾在 141 毫秒内发出 56 次请求,速度与自动化工具相符。
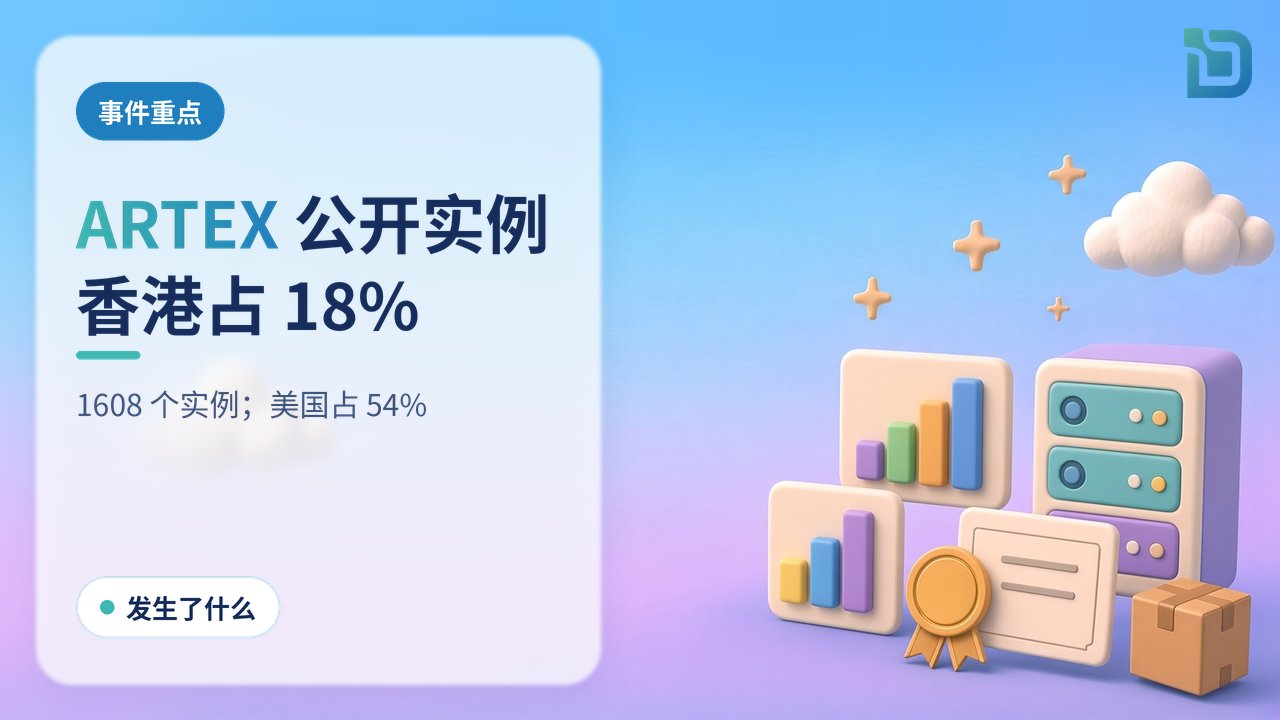
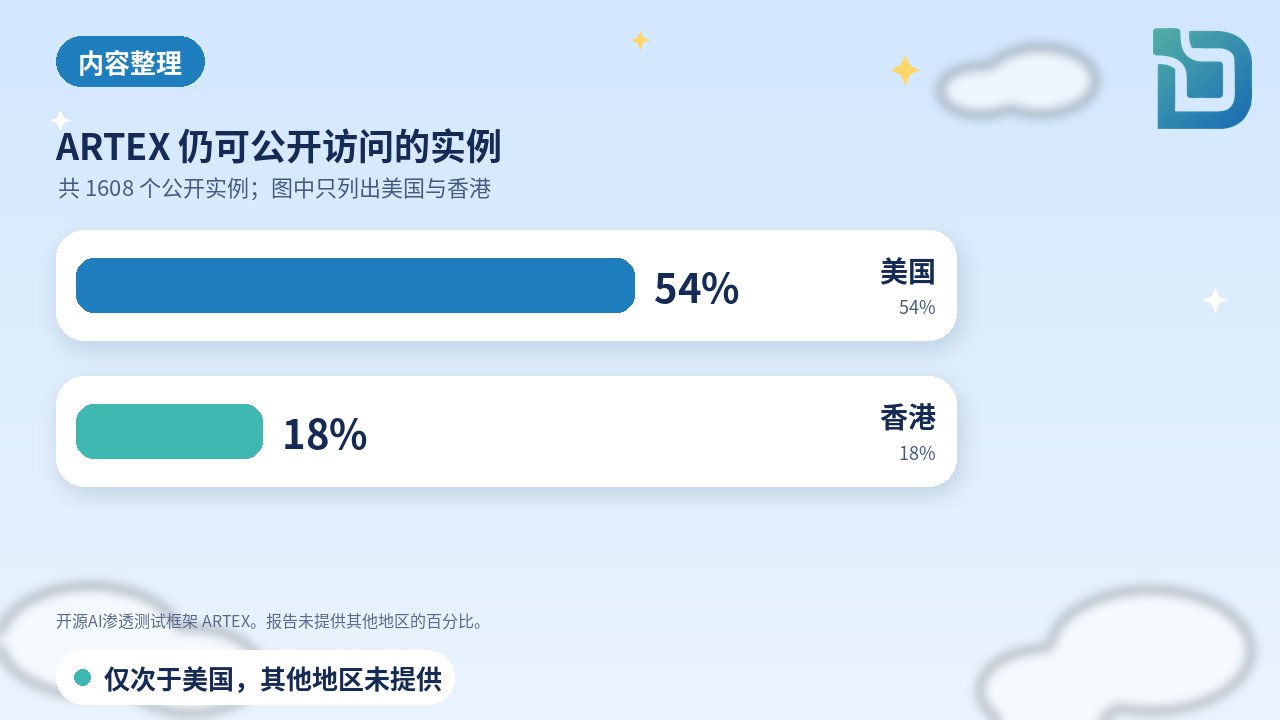
网络安全厂商 Check Point 本月初公布开源AI渗透测试框架 ARTEX 的报告,找到 1608 个仍可公开访问的实例,美国占 54%,香港占 18%。该工具早前曾被用来入侵韩国多家金融机构;CrowdStrike 把一个香港 IP 称作“攻击者控制的主要基础设施”。
今年7月泰国财政部遭到入侵,威胁情报平台 Hunt.io 找出一组涉事香港基础设施,当中用到 Hermes AI 代理自动枚举主机、搜索文件并分析提权路径。上月事故响应公司 Profero 披露一套集中在香港托管网络中的AI代理攻击环境,三台主机分别负责向外发起攻击、扮演伪冒中继,企图通过AI做逆向工程。案例逐渐增加,不宜再视为个别滥用。供应商须完善监测和处置,并降低本地网络被用作跨境攻击平台的风险。
这和外贸独立站、AI搜索优化有什么关系?
出口企业不必自己去追踪境外攻击链。但独立站产品页、证书和询盘邮箱,仍是买家问AI时最可能引用的材料。这与独立站官方信息要经得起核对、AI可以起草但不能负责是同一条信任链。
报告指部分香港托管 IP 和工具被用作攻击基础设施,并不能推论所有海外托管都不安全,也不是说读者的独立站已被攻破。要先弄清官网和邮箱托管在哪里,以及公网有没有多余入口。
例如一家东莞的家具五金出口工厂,独立站和询盘邮箱托管在海外机房,还留着两年前的测试后台和旧域名跳转。买家用AI查询官网或证书时,可能先看到过期联系方式或无法核对的页面。(说明用情境,并非真实客户。)
要做好AI搜索优化,不是承诺某个排名,而是先成为一份可核对、托管清楚、没有多余公开入口的官方来源。
出口企业可以做的 5 件事
- 先列出所有官方渠道:独立站域名、托管位置、询盘邮箱、证书页,以及仍公开的测试站或旧站。
- 向托管商确认监测和处置:不用的公开服务、测试后台和旧跳转应关闭或改回官网。
- 指定一份官方网站为准:名称、产品参数、证书和联系方式以独立站为准,并与询盘邮箱对齐。
- 用买家会问的句子测试AI怎样介绍你:若引用了非官方或过期页面,先改官方信息。
- 每季复查公网面,并指定负责人:改产品页、证书或询盘邮箱须经人工复核再发布。
内容整理表
| 项目 | 公开报道要点 | 对出口企业的含义 |
|---|---|---|
| 总体判断 | 近月多份网络安全研究报告,把香港描述为AI网络攻击基础设施的重要据点;工具、受害者和操作者不同,却多次部署在香港网络 | 不是说每座独立站都已出事,而是相关托管环境正被反复追踪 |
| 角色转变 | 香港正由单纯的网络中转地,变成AI攻击链中的实际操作节点 | 独立站和询盘邮箱若托管在当地或同类环境,更要知道公网开着什么 |
| ArcticRAT | Zimperium 公布安卓远控木马调查;17 个命令与控制服务器 IP,三分之二指向香港;用AI筛选高价值内容,并把 xAI 的 Grok 接入被窃数据处理,以识别银行、加密货币和交易类应用 | 只陈述报道中的恶意程序特征;同时提醒官方联系方式要容易核对 |
| CyberStrikeAI | Elastic 确认一个托管于香港本地网络的 IP 运行该开源AI攻防平台;9月30日至10月16日,用 8 个亚马逊 AWS 身份凭证进入 4 个账户,产生 78 个安全警报,并曾在 141 毫秒内发出 56 次请求 | 说明自动化攻击速度可以很快;更不应留下不用的公开入口 |
| ARTEX | Check Point 本月初公布报告;1608 个仍可公开访问的实例,美国 54%,香港 18%,香港仅次于美国;该工具早前曾被用来入侵韩国多家金融机构 | 图表只列出报告已公布的美国与香港百分比,其他地区未提供 |
| CrowdStrike | 把一个香港 IP 地址称作“攻击者控制的主要基础设施” | 是单一 IP 的描述,不能推论所有当地托管都属于攻击设施 |
| Hunt.io / Profero | 今年7月泰国财政部遭入侵,Hunt.io 找出涉事香港基础设施,用到 Hermes AI 代理;上月 Profero 披露集中在香港托管网络中的AI代理攻击环境,三台主机向外发起攻击、扮演伪冒中继,企图通过AI做逆向工程 | 案例渐多,不宜看作个别滥用;出口企业先管好自己的官方渠道 |
| 对供应商和管理部门 | 供应商须完善监测和处置;不能只保护本地机构,还要降低本地网络被用作跨境攻击平台的风险 | 公司可先向自己的托管商问清楚监测安排,而不是等待完整政策 |
问答:外贸负责人常问的问题
问:AI搜索优化和这些网攻报告有什么关系?
答:AI搜索优化(也称GEO、独立站SEO的延伸)是让ChatGPT、Gemini等工具正确理解并介绍你的公司和产品。报告描述的是香港托管网络被用作攻击基础设施的情况。海外买家问AI时,仍会寻找可核对的官方网站。若独立站、旧站和测试页同时公开,或证书与询盘邮箱不一致,AI搜索就缺少一份清楚的官方信息。
问:我们不是被入侵的目标,是否不必理会?
答:报告没有说每家出口企业都是攻击目标,你也不必自行追查境外攻击链。仍值得先做的,是列出独立站、询盘邮箱和仍公开的旧站或测试后台,关闭不用的入口,并指定一份官网为准。这是网站安全和AI搜索优化的共同起点。
问:独立站托管在香港或海外,是否代表不安全?
答:不是。报道指出的是部分香港托管 IP 和工具被用作攻击基础设施,不能推论所有香港或海外托管都不安全。重点是你要知道托管在哪里、公网开着什么,以及托管商的监测和处置安排,而不是匆忙把网站迁走。
问:整理好官方网站,能否保证获得更多外贸询盘?
答:不能,我们也不作排名或询盘数量保证。清楚、可核对、公网没有多余入口的官方网站,是让AI有机会正确介绍你的前提,不是某个名次或询盘量的承诺。
问:没有专人管独立站,应该从哪里开始?
答:先写下官方域名、托管位置和询盘邮箱,再查看有没有测试站、旧跳转或已不用的后台仍在公开。用买家会问的句子测试AI怎样介绍你;若引用了过期或非官方页面,先把官方信息改回可核对的版本。需要协助可添加微信,我们可做一次免费检查。
想知道AI现在怎样介绍你的公司和产品?
一尘网络营销可做一次免费独立站 AI 搜索检查,看看AI目前如何介绍你的公司,不作排名或询盘保证。欢迎加微信 Shuke_Freedom,或电邮 dustseo@gmail.com。
注:本文由一尘网络营销团队整理及撰写;部分资料整理曾使用AI工具辅助,全文已由团队人工审阅及核实。事件细节取自公开报道整理,仅供一般参考。